Permisos en Linux: tabla rwx, chmod y chown
Intentas ejecutar un script y Linux responde Permission denied. O subes una web al servidor y el navegador no puede leer los archivos. Casi siempre es cuestión de permisos.
Piensa en cada archivo como un piso con tres juegos de llaves. Uno es del propietario, otro de su grupo (la familia que comparte el piso) y otro para el resto (las visitas). Cada juego puede abrir tres puertas: ver lo que hay, cambiarlo y usarlo. Linux guarda, para cada archivo, qué puertas abre cada juego.
Ver permisos de archivos y carpetas en Linux con ls -l
ls -ltotal 0
-rw-r--r-- 1 root root 0 Nov 7 16:16 notas.txt
drwxr-xr-x 2 root root 40 Nov 7 16:16 proyectoPara ver los permisos de una carpeta y no de lo que hay dentro, añade -d:
ls -ld proyectodrwxr-xr-x 2 root root 40 Nov 7 16:16 proyectoCon ls -la ves también los archivos ocultos, los que empiezan por punto (como .bashrc), con sus permisos.
Cada línea de ls -l se lee así:
| Parte | Ejemplo | Qué es |
|---|---|---|
| Tipo y permisos | drwxr-xr-x |
Los 10 caracteres que explicamos abajo |
| Enlaces | 2 |
Número de enlaces duros |
| Propietario | root |
Usuario dueño del archivo |
| Grupo | root |
Grupo del archivo |
| Tamaño | 40 |
En bytes (ls -lh lo muestra en K, M, G) |
| Fecha | Nov 7 16:16 |
Última modificación |
| Nombre | proyecto |
El archivo o la carpeta |
Los tres «juegos de llaves» son:
- Propietario (user,
u): quien crea el archivo, salvo que se cambie conchown. - Grupo (group,
g): cuando hay varios usuarios, se pueden agrupar y darles permisos comunes según el grupo al que pertenezcan. - Otros (others,
o): el resto de usuarios, los que no son el propietario ni están en el grupo.
Si prefieres ver los permisos en número, usa stat:
stat -c "%a %A %n" notas.txt saluda.sh proyecto644 -rw-r--r-- notas.txt
755 -rwxr-xr-x saluda.sh
755 drwxr-xr-x proyectoCómo leer los 10 caracteres
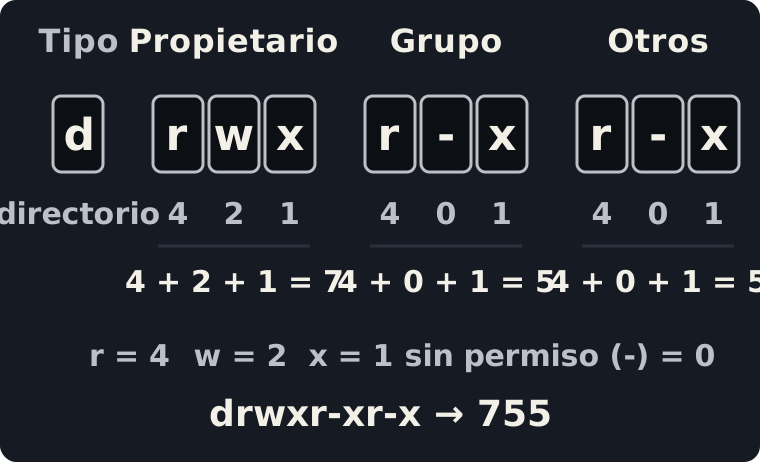
Cada archivo queda identificado por 10 caracteres: el tipo y tres grupos de tres permisos.
| Carácter 1 | Caracteres 2–4 | Caracteres 5–7 | Caracteres 8–10 |
|---|---|---|---|
| Tipo | Propietario | Grupo | Otros |
d |
rwx |
r-x |
r-x |
El primer carácter: el tipo
| Carácter | Tipo |
|---|---|
- |
Archivo normal |
d |
Directorio (carpeta) |
l |
Enlace simbólico (un acceso directo a otro archivo) |
c |
Dispositivo de caracteres, como /dev/null |
b |
Dispositivo de bloques, como un disco |
p |
Tubería con nombre (pipe o FIFO) |
s |
Socket |
Así se ven algunos en un sistema real:
crw-rw-rw- 1 root root 1, 3 Nov  7 16:16 /dev/null
lrwxrwxrwx 1 root root    9 Nov  7 16:16 enlace -> notas.txt
prw-r--r-- 1 root root    0 Nov  7 16:16 tuberia
Los tipos de permisos: lectura (r), escritura (w) y ejecución (x)
| Permiso | En inglés | Significado | Valor |
|---|---|---|---|
r |
read | Lectura | 4 |
w |
write | Escritura | 2 |
x |
execute | Ejecución | 1 |
- |
Sin permiso | 0 |
En una carpeta, las mismas letras significan algo distinto:
| Permiso | En un archivo | En una carpeta |
|---|---|---|
r |
Leer su contenido | Ver la lista de nombres que contiene |
w |
Modificarlo | Crear, borrar o renombrar archivos dentro |
x |
Ejecutarlo como programa | Entrar en ella y acceder a lo que contiene |
La diferencia entre r y x en una carpeta se ve mejor probándolo. Con una carpeta solo-r (drwxr--r--) y otra solo-x (drwx--x--x), otro usuario obtiene esto:
$ ls solo-r
a.txt
$ cat solo-r/a.txt
cat: solo-r/a.txt: Permission denied
$ ls solo-x
ls: cannot open directory 'solo-x': Permission denied
$ cat solo-x/b.txt
hola
Con r ve los nombres, pero no puede abrir nada. Con x no puede listar, pero sí abrir un archivo si conoce su nombre. Por eso las carpetas casi siempre llevan x junto a r.
Tabla de permisos en Linux: notación octal
Cada grupo de tres letras se convierte en un número sumando sus valores: rwx = 4 + 2 + 1 = 7, r-x = 4 + 0 + 1 = 5. Es la notación octal, porque cada cifra va de 0 a 7.
| Permiso | Valor octal | Permisos |
|---|---|---|
rwx |
7 | Todos |
rw- |
6 | Lectura y escritura |
r-x |
5 | Lectura y ejecución |
r-- |
4 | Lectura |
-wx |
3 | Escritura y ejecución |
-w- |
2 | Escritura |
--x |
1 | Ejecución |
--- |
0 | Ninguno |
Tres cifras, una por grupo, dan los permisos completos. Estas son las combinaciones que más vas a ver:
| Octal | Simbólico | Uso típico |
|---|---|---|
755 |
rwxr-xr-x |
Carpetas y scripts: todos leen y entran o ejecutan, solo el dueño modifica |
644 |
rw-r--r-- |
Archivos normales: todos leen, solo el dueño modifica |
700 |
rwx------ |
Carpetas o scripts privados |
600 |
rw------- |
Archivos privados, como claves SSH (~/.ssh/id_ed25519) |
775 |
rwxrwxr-x |
Carpetas compartidas con tu grupo |
664 |
rw-rw-r-- |
Archivos que edita todo el grupo |
750 |
rwxr-x--- |
Carpetas que solo ven el dueño y su grupo |
640 |
rw-r----- |
Configuración con datos sensibles, como /etc/shadow |
400 |
r-------- |
Solo lectura para el dueño |
777 |
rwxrwxrwx |
Todo para todos. Casi nunca es buena idea |
Dar o cambiar permisos con chmod
chmod (change mode) cambia los permisos. Admite dos notaciones.
Notación octal
Das el número completo y sustituye los permisos que hubiera:
chmod 755 saluda.sh
chmod 600 notas.txt
ls -l saluda.sh notas.txt
-rwxr-xr-x 1 root root 20 Nov 7 16:16 saluda.sh
-rw------- 1 root root 0 Nov 7 16:16 notas.txtNotación simbólica
Dices a quién (u, g, o o a para todos), qué haces (+ añadir, - quitar, = dejar exactamente) y qué permiso (r, w, x). Sirve para tocar un permiso sin preocuparte del resto.
El caso más típico: un script recién creado no se puede ejecutar.
$ ./saluda.sh
bash: ./saluda.sh: Permission denied
$ chmod u+x saluda.sh
$ ls -l saluda.sh
-rwxr--r-- 1 root root 20 Nov  7 16:16 saluda.sh
$ ./saluda.sh
hola
Más ejemplos, todos sobre notas.txt:
| Orden | Resultado | Qué hace |
|---|---|---|
chmod go+r notas.txt |
rw-r--r-- |
Añade lectura al grupo y a otros |
chmod a-w,u+w notas.txt |
rw-r--r-- |
Quita la escritura a todos y se la devuelve al dueño |
chmod u=rw,go=r notas.txt |
rw-r--r-- |
Deja exactamente esos permisos |
chmod +x saluda.sh |
rwxr-xr-x |
Sin indicar a quién, se aplica a todos respetando la umask |
Corto y exacto: chmod 644. Fija los tres grupos de golpe. Ideal cuando sabes el resultado final.
Más legible: chmod g+w. Cambia solo lo que dices. Ideal para añadir o quitar un permiso concreto.
Opciones útiles de chmod
| Opción | Qué hace |
|---|---|
-R |
Recursivo: la carpeta y todo lo que contiene |
-v |
Muestra qué ha hecho con cada archivo |
-c |
Como -v, pero solo cuando hay un cambio |
--reference=otro |
Copia los permisos de otro archivo |
$ chmod -v 640 notas.txt
mode of 'notas.txt' changed from 0755 (rwxr-xr-x) to 0640 (rw-r-----)
Cambiar permisos de forma recursiva (sin usar 777)
El atajo que circula por internet es este:
chmod -R 777 miDirectorio/-R lo aplica a todos los archivos y carpetas de dentro, y 777 da todos los permisos a todos: 7 al propietario, 7 al grupo y 7 al resto. Funciona porque quita todos los candados, pero cualquier usuario del sistema puede modificar o borrar tus archivos. Además, convierte en ejecutables archivos que no lo son:
$ chmod -R 777 web
$ ls -lR web
web:
drwxrwxrwx 2 root root 60 Nov  7 16:17 css
-rwxrwxrwx 1 root root 10 Nov  7 16:17 deploy.sh
-rwxrwxrwx 1 root root  0 Nov  7 16:17 index.html

web/css:
-rwxrwxrwx 1 root root  0 Nov  7 16:17 estilo.css
777 no arregla el problema: quita las cerraduras.
Lo habitual es querer 755 para las carpetas y 644 para los archivos. Se consigue en una sola orden con la X mayúscula, que da ejecución solo a las carpetas y a lo que ya era ejecutable para alguien:
chmod -R a-x,u=rwX,go=rX webweb:
drwxr-xr-x 2 root root 60 Nov 7 16:17 css
-rw-r--r-- 1 root root 10 Nov 7 16:17 deploy.sh
-rw-r--r-- 1 root root 0 Nov 7 16:17 index.html
web/css:
-rw-r--r-- 1 root root 0 Nov 7 16:17 estilo.cssEl a-x inicial quita primero la ejecución a todo; si no, la X la conservaría en los archivos que ya la tenían por el 777. La otra forma, con find, es más explícita:
find web -type d -exec chmod 755 {} +
find web -type f -exec chmod 644 {} +Si una herramienta, un tutorial o un asistente de IA te propone chmod 777 para quitarte un error de encima, desconfía: es una solución rápida que deja el problema escondido. Es el tipo de atajo que en IA Limpia proponemos revisar antes de aceptar.
Cambiar el propietario con chown y chgrp
chown (change owner) cambia el dueño y el grupo. Normalmente necesitas sudo: un usuario normal no puede regalar sus archivos a otro.
$ chown ana notas.txt; ls -l notas.txt
-rw-r--r-- 1 ana root 0 Nov  7 16:16 notas.txt
$ chown ana:equipo saluda.sh; ls -l saluda.sh
-rwxr-xr-x 1 ana equipo 20 Nov  7 16:16 saluda.sh
$ chgrp equipo notas.txt; ls -l notas.txt
-rw-r--r-- 1 ana equipo 0 Nov 7 16:16 notas.txt| Orden | Qué cambia |
|---|---|
chown ana archivo |
Solo el propietario |
chown ana:equipo archivo |
Propietario y grupo |
chown ana: archivo |
Propietario, y el grupo pasa a ser el grupo principal de ana |
chown :equipo archivo |
Solo el grupo (igual que chgrp equipo archivo) |
chown -R ana:ana carpeta |
La carpeta y todo su contenido |
Si no tienes permiso, el error es claro:
$ chown root mio.txt
chown: changing ownership of 'mio.txt': Operation not permitted
Lo mismo pasa con chmod: solo el propietario (o root) puede cambiar los permisos de un archivo.
umask: los permisos con los que nacen los archivos
Al crear un archivo no eliges sus permisos: los decide la umask, una máscara que indica qué permisos se quitan por defecto. Los programas suelen pedir 666 para archivos y 777 para carpetas, y la umask resta lo que marca.
$ umask
0022
$ umask -S
u=rwx,g=rx,o=rx
Con la umask 022 se quita la escritura al grupo y a otros, así que los archivos nacen con 644 y las carpetas con 755. Es lo que viste al principio con notas.txt y proyecto.
Si quieres que lo que crees sea privado, cambia la umask a 077:
$ umask 077
$ touch secreto.txt; mkdir privado
$ ls -ld secreto.txt privado
drwx------ 2 root root 40 Nov  7 16:16 privado
-rw------- 1 root root  0 Nov  7 16:16 secreto.txt
El cambio dura lo que dure la terminal. Para hacerlo permanente, añade la línea umask 077 a tu ~/.bashrc (o al archivo de inicio de tu shell).
Bits especiales: setuid, setgid y sticky bit
Además de rwx, hay tres permisos especiales. Se escriben como una cuarta cifra delante del octal y aparecen en el lugar de la x.
| Bit | Octal | Simbólico | En ls -l |
Para qué sirve |
|---|---|---|---|---|
| setuid | 4000 |
u+s |
rws en el propietario |
El programa se ejecuta con los permisos de su dueño |
| setgid | 2000 |
g+s |
rws en el grupo |
En una carpeta, lo que se crea dentro hereda su grupo |
| sticky | 1000 |
+t |
rwt en otros |
En una carpeta, solo el dueño de cada archivo puede borrarlo o renombrarlo |
Tu sistema ya los usa. passwd tiene setuid para poder modificar las contraseñas, que son de root, y /tmp tiene el sticky bit para que todos escriban sin borrarse los archivos entre sí:
$ stat -c "%a %A %n" /usr/bin/passwd /tmp
4755 -rwsr-xr-x /usr/bin/passwd
1777 drwxrwxrwt /tmp
El uso más práctico es una carpeta compartida por un equipo con setgid:
$ chgrp equipo grupo
$ chmod 2775 grupo
$ ls -ld grupo
drwxrwsr-x 2 root equipo 40 Nov  7 16:16 grupo
$ touch grupo/informe.txt
$ ls -l grupo/informe.txt
-rw-r--r-- 1 root equipo 0 Nov  7 16:16 grupo/informe.txt
El archivo nuevo pertenece al grupo equipo sin que nadie haga chgrp.
Si ves la letra en mayúscula (S o T), el bit especial está puesto pero falta la x debajo, lo que casi siempre es un error:
$ chmod 4644 notas.txt; ls -l notas.txt
-rwSr--r-- 1 ana root 0 Nov  7 16:16 notas.txt
$ chmod 1770 caja; ls -ld caja
drwxrwx--T 2 root root 40 Nov 7 16:22 cajaTu chuleta
| Quiero… | Orden |
|---|---|
| Ver permisos | ls -l |
| Ver los permisos de una carpeta | ls -ld carpeta |
| Ver los permisos en número | stat -c "%a %n" archivo |
| Hacer ejecutable un script | chmod +x script.sh |
| Archivo privado | chmod 600 archivo |
| Carpetas a 755 y archivos a 644 | chmod -R a-x,u=rwX,go=rX carpeta |
| Cambiar el dueño | sudo chown usuario:grupo archivo |
| Ver la umask | umask -S |
Si trabajas en un servidor remoto, primero tendrás que entrar en él: lo explico en Conectarse vía SSH desde Linux. Y si un proceso se queda bloqueado mientras tanto, mira Matar un proceso en Linux.
Fuentes
Comprobado en noviembre de 2026 en las páginas man oficiales de GNU coreutils 9.11 (abril de 2026), publicadas en man7.org: chmod(1), chown(1) y ls(1). Para la umask, umask(2) de Linux man-pages 6.19. El manual completo de coreutils está en gnu.org.
Todos los comandos y salidas se han ejecutado en un contenedor debian:stable (Debian 13.7) con GNU coreutils 9.7 y GNU bash 5.2.37. Las fechas de ls -l salen en inglés porque el contenedor no tiene configurado el español; en tu equipo pueden verse distintas.